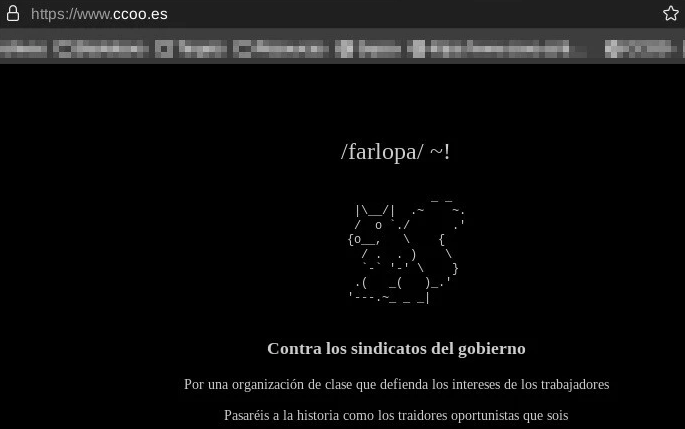
Un usuario anónimo ha publicado en su blog los pasos que ha seguido para inutilizar la página web de uno de los principales sindicatos de España para llenarlo con mensajes críticos.
Tras el ataque, el sindicato emitió un comunicado informando de la situación y que estaban trabajando en una resolución de los daños causados por dicho ataque.
El atacante decidió hacer varias pruebas para evaluar la seguridad de la plataforma, notando ciertas características que le llevarían a encontrar el camino para poder inyectar él mismo su código. Tras varios intentos, pudo identificar una serie de archivos que almacenaban información sobre el código y modificándolos pudo colarse en el sistema.
Tras lograr el acceso, modificó la página de bienvenida para mostrar su mensaje.