
Hace algunos meses Microsoft deshabilitó la ejecución automática de las macros al abrir un documento, ya que numerosos atacantes se aprovechaban de esa vía para ejecutar sus acciones maliciosas. Now, se ha detectado una estrategia similar mediante el uso de OneNote, la aplicación de tomar notas de Office.
As this application is installed by default on Windows systems, criminals have seen a new way to attack. In the detected email samples, phishing emails have been found that contain an attached document of this type pretending to be notifications from shipping companies.
OneNote, for its part, it does not support Macros but it does allow the creation of buttons in the files. Those buttons, placed inside the note, son los que al ser presionados ejecutan un pequeño programa que descarga e instala el Malware.
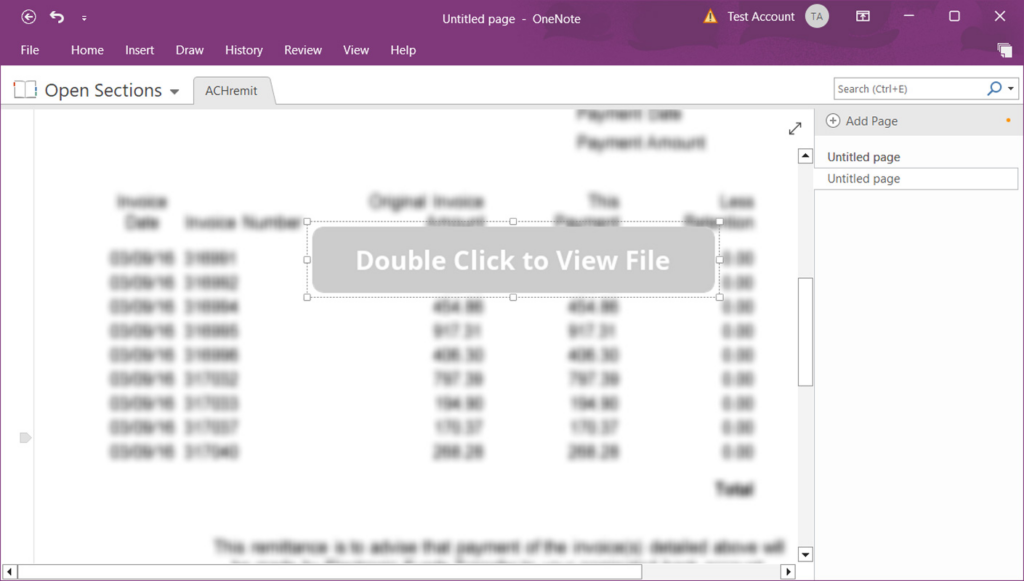
Dicho botón se coloca estratégicamente para que el usuario desee presionarlo al ver que el texto aparece borroso. Al presionarse, aunque Windows nos avisa que el archivo puede ser malicioso, mucha gente sigue presionándolo igualmente.
La mejor manera de protegerse ante este tipo de ataques es directamente no abrir estos archivos y mandarlos a la papelera. Especialmente si los recibimos de personas que no conocemos. Si accidentalmente lo abrimos, lo recomendable es no interactuar con el archivo y tener encuenta los mensajes de alerta que vayan apareciendo y nunca presionar en “Aceptar” o similares.
Fountain: Bleeping Computer